Kurz gesagt
Agentic AI, auf Deutsch agentische KI, sind KI-Systeme, die ein Ziel mit begrenzter Aufsicht erreichen: Sie zerlegen eine Aufgabe in Schritte, nutzen Werkzeuge und passen ihr Vorgehen an Zwischenergebnisse an. Generative KI erzeugt Inhalte, Agentic AI setzt diese Inhalte für Handlungen ein. Die einzelnen Bausteine solcher Systeme heißen KI-Agenten.
Was ist Agentic AI?
Agentic AI beschreibt IBM als KI-System, das ein bestimmtes Ziel mit begrenzter Aufsicht erreichen kann. Typisch sind laut IBM drei Eigenschaften: Autonomie, zielgerichtetes Verhalten und Anpassungsfähigkeit. Solche Systeme nutzen externe Werkzeuge und Datenbanken und lernen aus Rückmeldungen.
Anthropic verwendet „agentische Systeme“ als Sammelbegriff für zwei Bauformen: Workflows, bei denen Sprachmodell und Werkzeuge über fest programmierte Pfade laufen, und Agenten, die ihren Ablauf selbst steuern. Agentic AI ist damit keine einzelne Technik. Der Begriff beschreibt einen Grad an Selbstständigkeit, der von wenigen automatisierten Schritten bis zu weitgehend eigenständigen Agenten reicht.
Neu ist die Idee nicht. OWASP weist darauf hin, dass agentische Systeme älter sind als die heutigen Sprachmodelle. Erst die Verbindung mit generativer KI hat ihre Fähigkeiten, ihre Verbreitung und ihre Risiken stark vergrößert. BSI und ANSSI sprechen deshalb von „Agentic LLM“, einem System rund um ein Sprachmodell, das autonom arbeiten und sich anpassen kann.
Agentic AI, generative KI und KI-Agenten: Was ist der Unterschied?
Die drei Begriffe bauen aufeinander auf. Generative KI erzeugt Texte, Bilder oder Code aus gelernten Mustern. Agentic AI nutzt diese Ausgaben laut IBM, um ein konkretes Ziel zu erreichen. Das Beispiel von IBM: Ein System prüft den passenden Reisezeitraum und bucht anschließend Flug und Hotel.
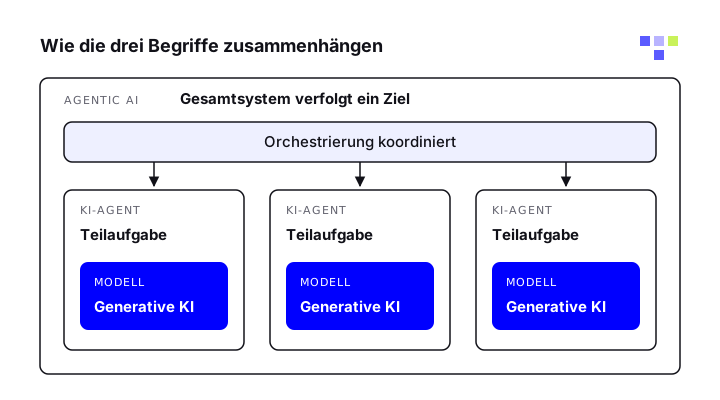
KI-Agenten sind die Bausteine darin. IBM beschreibt Agentic AI als System, das aus KI-Agenten besteht, die jeweils eine Teilaufgabe übernehmen und von einer Orchestrierung koordiniert werden. Im Sprachgebrauch verschwimmt die Grenze oft, und viele Anbieter nennen schon einen einzelnen Agenten „agentic“.
| Merkmal | Generative KI | KI-Agent | Agentic AI |
|---|---|---|---|
| Was ist es? | Modell, das Inhalte erzeugt | Programm, das mit einem Modell eine Aufgabe erledigt | Gesamtsystem, das ein Ziel mit wenig Aufsicht verfolgt |
| Ergebnis | Text, Bild, Code | Erledigte Teilaufgabe | Erreichtes Geschäftsziel über mehrere Schritte |
| Handelt selbst? | Nein | Ja, mit seinen Werkzeugen | Ja, oft mit mehreren Agenten |
| Beispiel | Entwurf einer Antwortmail | Agent, der Reklamationen sortiert und Antworten vorbereitet | Kundenservice, in dem Agenten Fälle untereinander übergeben |
Wie funktioniert Agentic AI?
Im Kern steht ein Sprachmodell, das in einer Schleife arbeitet. Das BSI beschreibt den Zyklus aus Analysieren, Planen, Handeln und Auswerten, bis die Aufgabe erledigt ist oder der Agent an eine Grenze stößt. Bei Multi-Agenten-Systemen verteilt ein übergeordneter Agent die Teilaufgaben.
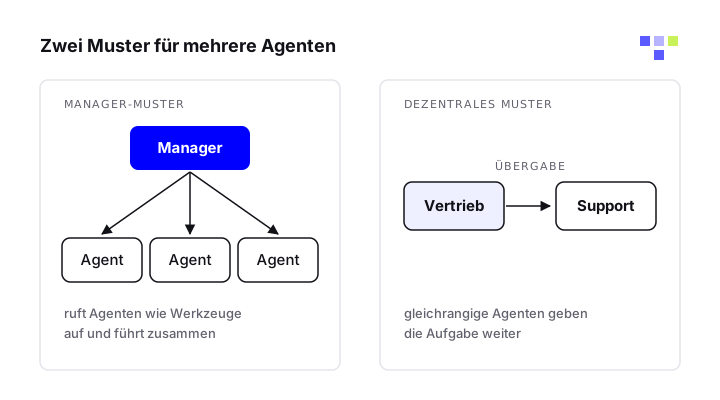
OpenAI unterscheidet zwei Muster für mehrere Agenten. Beim Manager-Muster ruft ein zentraler Agent spezialisierte Agenten wie Werkzeuge auf und führt die Ergebnisse zusammen. Beim dezentralen Muster übergeben gleichrangige Agenten die Aufgabe je nach Spezialgebiet aneinander, etwa vom Vertrieb an den Support.
- Ziel: Der Mensch beschreibt das gewünschte Ergebnis, den Weg plant das System.
- Planung: Das Modell zerlegt das Ziel in Teilschritte und wählt Werkzeuge.
- Werkzeuge: Daten holen, Aktionen auslösen oder andere Agenten beauftragen.
- Rückkopplung: Zwischenergebnisse bestimmen den nächsten Schritt.
- Abbruch: Die Schleife endet bei Erfolg, Fehler oder erreichter Höchstzahl an Runden.
Beispiele für Agentic AI
Softwareentwicklung: Coding-Agenten wie Claude Code lesen laut Anthropic die Codebasis, bearbeiten Dateien, führen Befehle aus und erstellen Pull Requests. Ein leitender Agent kann dabei mehrere Unteragenten parallel arbeiten lassen.
Recherche: In Anthropics Recherchesystem plant ein leitender Agent die Suche, Unteragenten durchsuchen verschiedene Aspekte gleichzeitig, und ein weiterer Agent ordnet am Ende die Quellen den Aussagen zu.
Browser und Büroarbeit: Agenten bedienen Webseiten wie ein Mensch, füllen Formulare aus oder erledigen Einkäufe. Beispiele sind der ChatGPT-Agent und KI-Browser wie ChatGPT Atlas.
Gemeinsame Standards: Im Dezember 2025 hat die Linux Foundation die Agentic AI Foundation gegründet. Sie betreut das Model Context Protocol von Anthropic, das Agenten-Framework goose von Block und AGENTS.md von OpenAI, eine Konvention für Projektanweisungen an Coding-Agenten. Laut Linux Foundation gab es zu diesem Zeitpunkt mehr als 10.000 veröffentlichte MCP-Server.
Welche Risiken hat Agentic AI?
OWASP schreibt, dass Agenten bestehende Schwachstellen verstärken. Ein Sprachmodell kann Anweisungen und Daten nicht verlässlich unterscheiden. Bei einem Chatbot führt das zu einer falschen Antwort, bei einem Agenten zu einer falschen Handlung mit den Rechten des Nutzers. Den Ursprung dieses Problems erklärt die Seite zur Prompt Injection.
Die OWASP-Liste der zehn wichtigsten Risiken für agentische Anwendungen vom Dezember 2025 nennt unter anderem diese Gefahren:
| Risiko laut OWASP | Was passiert | Beispiel im Unternehmen |
|---|---|---|
| ASI01 Agent Goal Hijack | Fremde Inhalte lenken das Ziel des Agenten um | Eine präparierte Mail bringt den Postfach-Agenten dazu, Daten weiterzuleiten |
| ASI02 Tool Misuse and Exploitation | Erlaubte Werkzeuge werden schädlich genutzt | Ein Agent mit Löschrecht entfernt Datensätze |
| ASI04 Agentic Supply Chain Vulnerabilities | Manipulierte Werkzeuge oder Erweiterungen | Ein kompromittierter MCP-Server liefert falsche Werkzeugbeschreibungen |
| ASI06 Memory & Context Poisoning | Vergiftetes Gedächtnis wirkt in späteren Sitzungen weiter | Eine falsche Notiz steuert den Agenten über Wochen |
| ASI08 Cascading Failures | Ein Fehler breitet sich über verbundene Agenten aus | Ein falsches Rechercheergebnis landet in mehreren Folgeaufgaben |
| ASI09 Human-Agent Trust Exploitation | Menschen vertrauen dem Agenten zu sehr | Freigaben werden ungelesen bestätigt |
BSI und ANSSI halten es für unwahrscheinlich, dass solche Agenten belastbare Sicherheitsgarantien bieten können. Sie raten vom vollständig autonomen Betrieb ohne menschliche Aufsicht ab und empfehlen, die Selbstständigkeit gezielt zu begrenzen.
Was sollten Unternehmen bei Agentic AI beachten?
OWASP prägt dafür den Grundsatz der geringsten Selbstständigkeit: Wer Agentenverhalten einsetzt, wo es nicht gebraucht wird, vergrößert die Angriffsfläche ohne Nutzen. BSI und ANSSI empfehlen für einfache Aufgaben feste Workflows und direkten Code, weil sie effizienter und besser kontrollierbar sind. Bevor Sie einen Agenten einführen, prüfen Sie deshalb zuerst, ob ein fester Ablauf reicht.
Fällt die Entscheidung für einen Agenten, helfen die vier Regeln, die auf allen Seiten dieses Portals gelten. Für Werkzeuganbindungen über MCP gilt zusätzlich, was auf der Seite zur Sicherheit von MCP-Servern steht.
Rechte begrenzen
Jedes Werkzeug bekommt nur den Zugriff, den die Aufgabe braucht. OWASP nennt als Beispiel Lesezugriff auf Datenbanken und kein Senden oder Löschen für einen Mail-Zusammenfasser.
Freigaben einbauen
Kritische Entscheidungen bestätigt ein Mensch. Wie Sie das ohne Klickmüdigkeit umsetzen, steht auf der Seite zu Human in the Loop.
Eingaben trennen
Inhalte von außen gelten als Daten und nie als Anweisung. Agenten mit vertraulichen Daten erhalten keinen freien Kanal nach außen.
Protokollieren
OWASP nennt Nachvollziehbarkeit unverzichtbar: Was tut der Agent, warum, und mit welchen Werkzeugen? Ohne diese Sicht bleiben Fehlentwicklungen unbemerkt.
Wie ordnet die KI-Verordnung Agentic AI ein?
Die KI-Verordnung (EU) 2024/1689 kennt keine eigene Kategorie für agentische Systeme. Sie definiert in Artikel 3 Nummer 1 ein KI-System als maschinengestütztes System, das für einen „in unterschiedlichem Grade autonomen Betrieb ausgelegt ist“. Agentic AI fällt damit unter den allgemeinen Begriff, und die Pflichten richten sich nach Einsatzzweck und Risikoeinstufung.
Ist ein agentisches System als hochriskant eingestuft, müssen Betreiber nach Artikel 26 Absatz 2 die menschliche Aufsicht Personen mit der nötigen Kompetenz, Ausbildung und Befugnis übertragen. Welche Fristen und Pflichten für Ihr System gelten, zeigt die Seite zur KI-Verordnung.
Häufige Fragen
Was bedeutet Agentic AI auf Deutsch?
Agentic AI heißt auf Deutsch agentische KI. Gemeint sind KI-Systeme, die selbstständig wie ein Beauftragter handeln: Sie bekommen ein Ziel und entscheiden selbst über die Schritte dorthin.
Was ist der Unterschied zwischen Agentic AI und generativer KI?
Generative KI erzeugt Inhalte wie Texte, Bilder oder Code. Agentic AI nutzt solche Inhalte, um Handlungen auszuführen und ein Ziel zu erreichen, zum Beispiel eine Buchung vorzunehmen oder einen Datensatz zu ändern. Die meisten agentischen Systeme haben ein generatives Sprachmodell als Kern.
Ist Agentic AI dasselbe wie KI-Agenten?
Nicht ganz. Agentic AI beschreibt das Gesamtsystem oder die Eigenschaft, eigenständig zu handeln. KI-Agenten sind die einzelnen Bausteine, die darin Teilaufgaben erledigen. Mehr zu Aufbau und Arten steht auf der Seite zu KI-Agenten.
Ist Agentic AI gefährlich?
Agentic AI erhöht das Risiko, weil Fehler und Manipulationen zu Handlungen werden. OWASP führt dafür eine eigene Liste mit zehn Risiken, angeführt von der Übernahme des Agentenziels durch fremde Inhalte.
Begrenzte Rechte, menschliche Freigaben für kritische Aktionen und lückenlose Protokolle senken das Risiko deutlich. Vollständig ausschließen lässt es sich nach Einschätzung von BSI und ANSSI derzeit nicht.
Welche Standards gibt es für Agentic AI?
Für die Anbindung von Werkzeugen hat sich das Model Context Protocol verbreitet. Seit Dezember 2025 betreut die Agentic AI Foundation der Linux Foundation MCP gemeinsam mit goose und AGENTS.md. Für die Sicherheit bieten OWASP mit seinen Leitfäden zu agentischen Anwendungen sowie BSI und ANSSI mit ihren Designprinzipien eine Orientierung.
Quellen
- What is agentic AI?, IBM
- Building effective agents, Anthropic
- A practical guide to building agents, OpenAI
- KI-Agenten, BSI
- Design Principles for LLM-based Systems with Zero Trust (August 2025), BSI und ANSSI
- Agentic AI: Threats and Mitigations, OWASP GenAI Security Project
- OWASP Top 10 for Agentic Applications for 2026, OWASP GenAI Security Project
- Linux Foundation Announces the Formation of the Agentic AI Foundation, Linux Foundation
- How we built our multi-agent research system, Anthropic
- Verordnung (EU) 2024/1689 (KI-Verordnung), Artikel 3 und 26, EUR-Lex