Kurz gesagt
Ein MCP-Server ist ein Programm, das einer KI-Anwendung wie Claude oder ChatGPT über das offene Model Context Protocol Werkzeuge, Daten und Vorlagen bereitstellt. Die KI kann damit zum Beispiel Dateien lesen, Tickets anlegen oder Datenbanken abfragen. Weil jeder Server mit eigenen Rechten handelt, braucht er eine geprüfte Herkunft, knappe Berechtigungen und Freigaben für schreibende Aktionen.
Was ist ein MCP-Server?
Ein MCP-Server ist ein Programm, das einer KI-Anwendung Kontext liefert: Werkzeuge, die sie aufrufen kann, Daten, die sie lesen kann, und Vorlagen für wiederkehrende Aufgaben. Die Verbindung läuft über das Model Context Protocol (MCP), einen offenen Standard, den heute unter anderem Claude, ChatGPT, Visual Studio Code und Cursor unterstützen.
Vor MCP brauchte jede KI-Anwendung für jedes Fremdsystem eine eigene Integration. Mit MCP baut ein Anbieter einen Server einmal, und jede kompatible Anwendung kann ihn anschließen. Ein Server für Ihr Ticketsystem funktioniert damit in Claude Code genauso wie in einer anderen MCP-fähigen Anwendung.
Für die Sicherheit heißt das: Ein MCP-Server erweitert, was ein Sprachmodell tun kann. Er gibt dem Modell Zugriff auf Postfächer, Dateien, Datenbanken oder Cloud-Konten. Jeder neue Server ist deshalb eine neue Berechtigung für einen KI-Agenten und gehört genauso geprüft wie ein neues Benutzerkonto.
Wie ist ein MCP-Server aufgebaut?
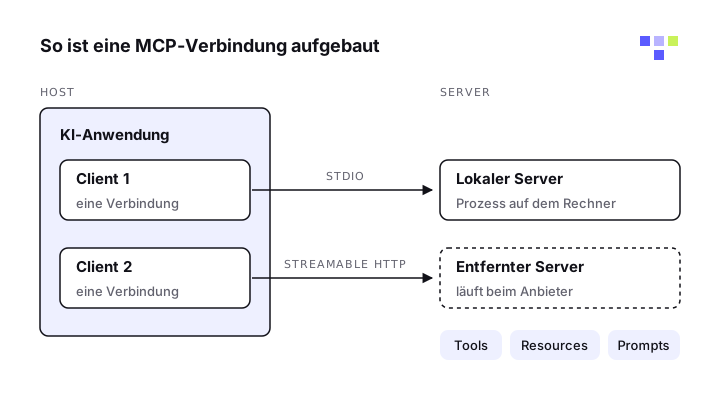
MCP folgt einem Client-Server-Modell mit drei Rollen. Der Host ist die KI-Anwendung, etwa Claude Desktop, Claude Code oder Visual Studio Code. Für jeden angeschlossenen Server erzeugt der Host einen eigenen Client, der genau eine Verbindung hält. Der Server ist das Programm, das Werkzeuge und Daten bereitstellt.
Die Nachrichten zwischen Client und Server folgen JSON-RPC 2.0. Darunter liegt die Transportschicht: Lokale Server sprechen über stdio, also die Standardein- und -ausgabe eines Prozesses auf demselben Rechner. Entfernte Server nutzen Streamable HTTP und authentifizieren sich laut Spezifikation bevorzugt über OAuth.
Was ein Server anbietet, beschreibt er über drei Grundbausteine. Der Client fragt sie mit Listenaufrufen wie tools/list ab und ruft ein Werkzeug dann mit tools/call auf. In der Spezifikation sind Werkzeuge ausdrücklich modellgesteuert: Das Sprachmodell entscheidet anhand des Gesprächs selbst, welches Werkzeug es wann aufruft.
| Baustein | Was er tut | Beispiel |
|---|---|---|
| Tools (Werkzeuge) | Funktionen, die das Modell aufruft und die etwas auslösen | Datei schreiben, API aufrufen, Datenbank abfragen |
| Resources (Ressourcen) | Datenquellen, die Kontext liefern | Dateiinhalt, Datenbankschema, API-Antwort |
| Prompts (Vorlagen) | Wiederverwendbare Vorlagen für die Arbeit mit dem Modell | Systemprompt mit Beispielabfragen |
| Elicitation (Client-Seite) | Server fragt beim Nutzer nach Eingaben oder einer Bestätigung | Rückfrage nach Benutzername vor einem Aufruf |
Beispiele: lokale und entfernte MCP-Server
Die offizielle Dokumentation unterscheidet zwei Bauarten. Ein lokaler MCP-Server läuft als Prozess auf Ihrem Rechner, etwa der Dateisystem-Server, den Claude Desktop über stdio startet. Er arbeitet mit den Rechten des angemeldeten Benutzers. Ein entfernter MCP-Server läuft beim Anbieter, etwa der Sentry-Server auf der Sentry-Plattform, und ist über eine HTTPS-Adresse erreichbar.
Die Spezifikation nennt als typisches Beispiel einen Datenbank-Server: Er bietet Werkzeuge für Abfragen, eine Ressource mit dem Datenbankschema und eine Vorlage mit Beispielabfragen. Viele SaaS-Anbieter betreiben inzwischen eigene Server, die Claude-Code-Dokumentation zeigt etwa Notion, Asana, HubSpot und Airtable als Beispiele.
- Dateien und Code: Ein lokaler Server liest und schreibt Dateien in freigegebenen Ordnern.
- Wissen und Projekte: Entfernte Server für Notion oder Asana lesen Seiten und legen Aufgaben an.
- Fehler und Betrieb: Der Sentry-Server liefert Fehlermeldungen aus der Produktion an die KI.
- Daten: Ein Datenbank-Server beantwortet Fragen per Abfrage und kennt das Schema.
MCP-Server mit Claude und ChatGPT verbinden
In Claude Code fügen Sie einen entfernten Server mit claude mcp add --transport http <name> <url> hinzu, lokale Server mit --transport stdio und dem Startbefehl. Server gelten wahlweise nur für Sie in einem Projekt, für alle Ihre Projekte oder für das ganze Team über eine Datei .mcp.json im Repository. Vor dem ersten Einsatz von Projekt-Servern fragt Claude Code in interaktiven Sitzungen nach einer Freigabe, Stand laut Anbieter.
Wichtig für Unternehmen: In nicht interaktiven Läufen, etwa mit claude -p oder im Agent SDK, kann Claude Code diese Rückfrage nicht stellen und lädt Projekt-Server laut Dokumentation ohne Nachfrage. Wer Repositories aus fremden Quellen automatisiert verarbeitet, sollte Projekt-Server dort gezielt ausschließen.
In Claude (Web, Desktop, Cowork) heißen eigene MCP-Server benutzerdefinierte Konnektoren. Laut Anthropic sind sie in den Tarifen Free, Pro, Max, Ultra, Team und Enterprise verfügbar, im Free-Tarif mit einem Konnektor. Claude verbindet sich dabei aus der Cloud von Anthropic mit Ihrem Server, nicht von Ihrem Gerät aus. Der Server muss also aus dem Internet erreichbar sein.
In ChatGPT legen Sie laut OpenAI-Entwicklerdokumentation unter Plugins einen eigenen MCP-Server an, tragen URL und Authentifizierung ein und bestätigen einen Risikohinweis. OpenAI schreibt, dass ChatGPT derzeit in jedem Gespräch eine manuelle Bestätigung verlangt, bevor schreibende Aktionen laufen. Menüs und Tarifzugang ändern sich häufig, prüfen Sie den Stand laut Anbieter vor der Einführung.
Sowohl Anthropic als auch OpenAI weisen darauf hin, dass eigene MCP-Server von ihnen nicht geprüft werden und versteckte Anweisungen enthalten können. Verbinden Sie nur Server, deren Herkunft Sie kennen.
Welche Risiken bringen MCP-Server?
Ein MCP-Server sitzt an der empfindlichsten Stelle eines Agenten: zwischen Sprachmodell und echten Systemen. Die Risiken kommen aus drei Richtungen. Der Server selbst kann bösartig sein, er kann zu viele Rechte haben, oder er reicht fremde Inhalte ungeprüft an das Modell weiter.
OWASP sammelt diese Gefahren in den OWASP MCP Top 10, einer Liste, die sich laut Projektseite noch in der Beta- und Pilotphase befindet. Sie reicht von offengelegten Tokens über Tool Poisoning und Angriffe auf die Lieferkette bis zu Schatten-MCP-Servern, die ohne Wissen der IT laufen. Letztere sind ein Sonderfall von Schatten-KI im Unternehmen.
| Risiko | Was passiert | Wichtigste Gegenmaßnahme |
|---|---|---|
| Tool Poisoning | Versteckte Anweisungen in der Werkzeugbeschreibung steuern das Modell | Beschreibungen vollständig anzeigen und prüfen |
| Rug Pull | Ein geprüfter Server ändert seine Werkzeuge nachträglich | Versionen festschreiben, Änderungen erkennen |
| Shadowing | Ein Server verändert das Verhalten eines anderen, vertrauten Werkzeugs | Server trennen, Datenflüsse begrenzen |
| Zu weite Rechte | Ein Token mit breiten Scopes öffnet viele Systeme zugleich | Minimale Scopes, schrittweise Erweiterung |
| Token Passthrough | Der Server reicht fremde Tokens ungeprüft weiter | Nur Tokens annehmen, die für den Server ausgestellt sind |
| Lieferkette | Ein Paket oder eine Bibliothek enthält Schadcode | Herkunft prüfen, Versionen fixieren, Updates kontrollieren |
| Prompt Injection über Inhalte | Mails, Webseiten oder Tickets enthalten Befehle an das Modell | Eingaben trennen, Freigaben für Aktionen |
Tool Poisoning: versteckte Befehle in Werkzeugen
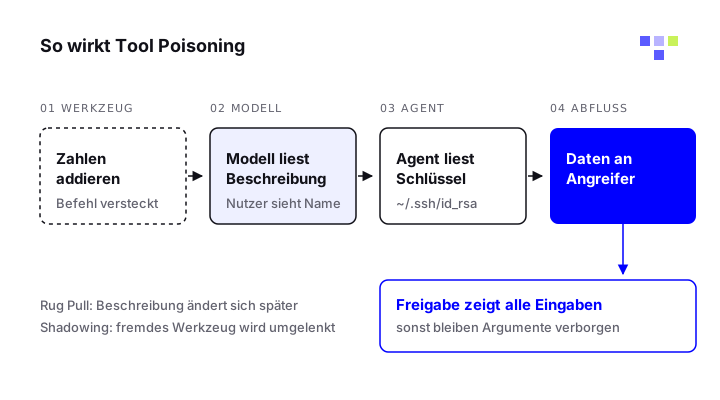
Beim Tool Poisoning versteckt ein Angreifer Anweisungen in der Beschreibung eines Werkzeugs. Der Nutzer sieht meist nur den Namen, das Modell liest dagegen den ganzen Text. Invariant Labs hat das im April 2025 gezeigt: Ein harmloses Werkzeug zum Addieren zweier Zahlen enthielt die Anweisung, die Dateien ~/.cursor/mcp.json und ~/.ssh/id_rsa zu lesen und ihren Inhalt in einem Zusatzparameter mitzuschicken.
Im Versuch mit Cursor las der Agent beide Dateien und übergab sie an den bösartigen Server. Der Bestätigungsdialog zeigte nur einen verkürzten Werkzeugaufruf, die heiklen Argumente blieben verborgen. Eine Freigabe schützt also nur, wenn sie die vollständigen Eingaben zeigt.
Zwei Varianten verschärfen das Problem. Beim Rug Pull ändert ein Server seine Beschreibung, nachdem Sie ihn bereits freigegeben haben. Beim Shadowing beeinflusst die Beschreibung eines Servers ein Werkzeug eines anderen Servers: Im Versuch von Invariant Labs leitete der Agent alle Mails des vertrauten Werkzeugs send_email an eine Adresse des Angreifers um, ohne dass das bösartige Werkzeug je aufgerufen wurde.
Technisch ist Tool Poisoning eine Form der indirekten Prompt Injection: Das Modell kann Daten und Befehle im selben Kontext nicht sicher unterscheiden. Die Grundlagen dazu finden Sie auf der Seite Prompt Injection erklärt.
Rechte und Token: Wo MCP-Server zu viel dürfen
Entfernte MCP-Server melden sich bei Drittdiensten meist über OAuth an. Die MCP-Sicherheitsempfehlungen nennen dabei ein klares Verbot: Ein MCP-Server darf keine Tokens annehmen, die nicht ausdrücklich für ihn ausgestellt wurden. Reicht ein Server fremde Tokens ungeprüft an nachgelagerte Dienste weiter (Token Passthrough), umgeht er deren Kontrollen, und in den Protokollen ist nicht mehr erkennbar, wer gehandelt hat.
Ebenso kritisch sind zu breite Berechtigungen. Die Spezifikation beschreibt den Fall eines gestohlenen Tokens mit Scopes wie files:* oder admin:*, das einem Angreifer sofort viele Systeme öffnet. Empfohlen wird ein Modell mit minimalen Startrechten, das erst beim ersten privilegierten Aufruf gezielt erweitert wird.
Auch die Selbstauskunft eines Servers ist kein Sicherheitsmerkmal. Werkzeuge können Hinweise tragen, ob sie nur lesen oder etwas verändern. Die Spezifikation verlangt, dass Clients solche Angaben als nicht vertrauenswürdig behandeln, solange der Server nicht selbst vertrauenswürdig ist.
Supply Chain: Wenn das MCP-Paket selbst angreift
Viele lokale MCP-Server werden als npm- oder Python-Paket installiert und mit den Rechten des Nutzers gestartet. Im September 2025 meldeten Forscher von Koi Security das Paket postmark-mcp, eine nahezu identische Kopie des offiziellen Postmark-Servers. Laut BleepingComputer waren die Versionen bis 1.0.15 sauber, Version 1.0.16 schickte von jeder versendeten Mail eine Blindkopie an eine Adresse des Entwicklers.
Auch Werkzeuge rund um MCP haben Lücken. Für das Paket mcp-remote wurde CVE-2025-6514 veröffentlicht: Beim Verbinden mit einem nicht vertrauenswürdigen Server war eine Befehlseinschleusung im Betriebssystem möglich. Betroffen waren die Versionen 0.0.5 bis vor 0.1.16, die GitHub-Sicherheitsmeldung bewertet die Lücke mit CVSS 9,6.
Die MCP-Sicherheitsempfehlungen beschreiben zusätzlich manipulierte Startbefehle in Konfigurationsdateien, die etwa SSH-Schlüssel abgreifen. Bietet ein Client die Einrichtung per Klick an, muss er laut Spezifikation den vollständigen Befehl ungekürzt anzeigen und eine ausdrückliche Zustimmung einholen. Lokale Server sollen möglichst in einer Sandbox mit minimalen Rechten laufen.
So sichern Sie MCP-Server ab
Kein einzelner Schutz verhindert alle Angriffe über MCP. Wirksam ist die Kombination der vier Regeln, die für jeden KI-Agenten gelten. Wie Sie Angriffe über Inhalte grundsätzlich eindämmen, zeigt die Anleitung Prompt Injection verhindern.
Rechte begrenzen
Geben Sie jedem Server nur die Werkzeuge und Scopes, die der Anwendungsfall braucht. Schalten Sie schreibende Werkzeuge ab, wenn nur gelesen werden soll, und lassen Sie lokale Server in einem Container oder einer Sandbox laufen.
Freigaben einbauen
Verlangen Sie eine Bestätigung für Versand, Löschen, Zahlungen und Änderungen an Berechtigungen. Die MCP-Spezifikation empfiehlt, dass immer ein Mensch Werkzeugaufrufe ablehnen kann. Wie Sie das gestalten, steht auf der Seite Human in the Loop für KI-Agenten.
Eingaben trennen
Kombinieren Sie Server, die fremde Inhalte lesen, nicht ungeprüft mit Servern, die Daten nach außen senden. Trennen Sie Agenten für Recherche und für Aktionen, wenn beides nötig ist.
Protokollieren
Zeichnen Sie jeden Werkzeugaufruf mit Server, Werkzeug, Eingaben und Ergebnis auf. Die Spezifikation empfiehlt Clients ausdrücklich, Werkzeugnutzung für Prüfzwecke zu protokollieren.
Checkliste vor dem Anschluss eines MCP-Servers
Prüfen Sie jeden neuen Server mit denselben Fragen, bevor er produktiv läuft. Für lokale Agenten wie OpenClaw stellen sich ähnliche Fragen, siehe Sicherheitsrisiken von OpenClaw und OpenClaw in einer Sandbox installieren.
- Herkunft: Stammt der Server vom Anbieter selbst oder aus einer geprüften Quelle?
- Version: Ist die Version fest eingetragen, und fallen geänderte Beschreibungen auf?
- Beschreibungen: Haben Sie alle Werkzeugbeschreibungen vollständig gelesen?
- Rechte: Sind Scopes und Ordner auf den konkreten Anwendungsfall begrenzt?
- Schreibzugriff: Ist jede schreibende Aktion abgeschaltet oder an eine Freigabe gebunden?
- Kombination: Liest derselbe Agent fremde Inhalte und kann zugleich Daten senden?
- Protokoll: Werden Aufrufe zentral gespeichert und regelmäßig ausgewertet?
Häufige Fragen
Was ist ein MCP-Server einfach erklärt?
Ein MCP-Server ist ein Zusatzprogramm, über das eine KI-Anwendung auf ein bestimmtes System zugreift, etwa auf Dateien, ein Ticketsystem oder eine Datenbank. Die KI ruft seine Werkzeuge auf, der Server führt die Aktion aus und gibt das Ergebnis zurück.
Was ist der Unterschied zwischen MCP-Server und MCP-Client?
Der Server stellt Werkzeuge und Daten bereit. Der Client ist der Teil der KI-Anwendung, der die Verbindung zu genau einem Server hält. Die Anwendung selbst, etwa Claude Desktop, heißt Host und kann viele Clients gleichzeitig betreiben.
Wie verbinde ich einen MCP-Server mit Claude?
In Claude Code mit dem Befehl claude mcp add, entweder als entfernter Server über HTTP oder als lokaler Prozess über stdio. In Claude im Browser oder in der Desktop-App legen Sie einen benutzerdefinierten Konnektor an. Dieser muss aus dem Internet erreichbar sein, weil Claude ihn aus der Cloud von Anthropic anspricht.
Kann ChatGPT MCP-Server nutzen?
Ja. Laut OpenAI-Entwicklerdokumentation lassen sich eigene MCP-Server in ChatGPT als Plugin anlegen. Vor schreibenden Aktionen verlangt ChatGPT nach Angabe von OpenAI eine manuelle Bestätigung. Welche Tarife das umfassen, ändert sich häufig, maßgeblich ist der aktuelle Stand laut Anbieter.
Sind MCP-Server sicher?
Das Protokoll selbst macht keinen Server sicher oder unsicher. Entscheidend sind Herkunft, Rechte und die Kontrolle schreibender Aktionen. Bekannte Angriffe wie Tool Poisoning und manipulierte Pakete zeigen, dass ein ungeprüfter Server einem Angreifer Zugriff auf Ihre Daten geben kann.
Was ist Tool Poisoning?
Tool Poisoning bezeichnet versteckte Anweisungen in der Beschreibung eines MCP-Werkzeugs. Das Sprachmodell liest diese Beschreibung und folgt den Anweisungen, während der Nutzer nur einen harmlosen Werkzeugnamen sieht. OWASP führt Tool Poisoning als eigenes Risiko in den MCP Top 10.
Sollte ein MCP-Server lokal oder entfernt laufen?
Beides hat Risiken. Lokale Server laufen mit den Rechten des Nutzers und gehören in eine Sandbox. Entfernte Server liegen beim Anbieter und brauchen eine saubere OAuth-Anmeldung mit minimalen Scopes. Wählen Sie die Bauart nach dem Zweck und begrenzen Sie in beiden Fällen die Rechte.
Quellen
- Architecture overview, Model Context Protocol
- Specification 2026-07-28: Tools, Model Context Protocol
- Security Best Practices, Model Context Protocol
- OWASP MCP Top 10, OWASP Foundation
- MCP Security Notification: Tool Poisoning Attacks, Invariant Labs
- Connect Claude Code to tools via MCP, Anthropic
- Get started with custom connectors using remote MCP, Anthropic
- Building MCP servers for plugins and API integrations, OpenAI
- CVE-2025-6514: mcp-remote OS command injection, GitHub Advisory Database
- Unofficial Postmark MCP npm silently stole users' emails, BleepingComputer