Kurz gesagt
OpenClaw ist so sicher wie seine Konfiguration. Laut eigener Dokumentation kann der Agent Shell-Befehle ausführen, Dateien lesen und schreiben und Nachrichten an beliebige Empfänger senden. Gefährlich wird er, wenn das Gateway offen im Netz steht, Fremde ihm schreiben dürfen oder ungeprüfte Skills laufen. Sandbox, Allowlists, Freigaben und Updates begrenzen den möglichen Schaden.
Was ist OpenClaw und warum ist OpenClaw Sicherheit ein Thema?
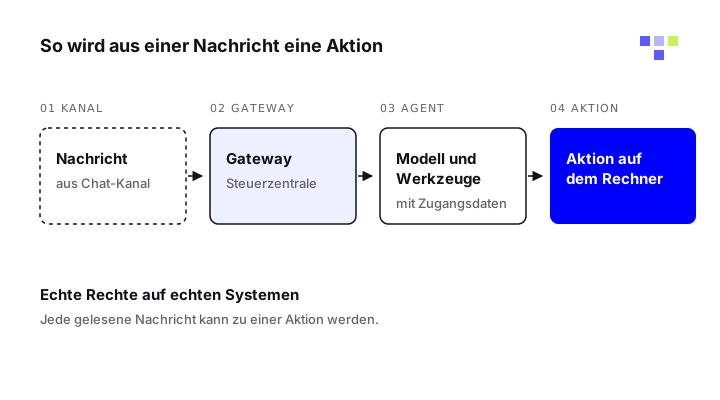
OpenClaw ist ein quelloffener KI-Assistent, den Sie auf eigener Hardware betreiben. Er antwortet in Kanälen wie WhatsApp, Slack, Telegram, Signal, Discord oder iMessage. Das Gateway ist laut Dokumentation die dauerhaft laufende Steuerzentrale, über die Modelle, Werkzeuge und Kanäle verbunden werden.
Frühere Namen des Projekts sind Clawdbot und Moltbot; unter diesen Namen erscheinen auch die ersten Sicherheitshinweise im GitHub-Repository. Getragen wird das Projekt laut eigener FAQ von der unabhängigen OpenClaw Foundation. OpenAI ist einer von mehreren Spendern, besitzt das Projekt aber nicht.
Für die OpenClaw Sicherheit zählt vor allem eines: Der Assistent handelt mit echten Rechten auf echten Systemen. Er verbindet Sprachmodell, Werkzeuge und Zugangsdaten so, wie es auch ein MCP-Server für KI-Agenten tut. Jede Nachricht, die er liest, kann deshalb zu einer Aktion auf Ihrem Rechner werden.
Welche Rechte hat OpenClaw?
Die Dokumentation beschreibt das Bedrohungsmodell offen: Der Assistent kann beliebige Shell-Befehle ausführen, Dateien lesen und schreiben, auf Netzwerkdienste zugreifen und, sofern ein Kanal verbunden ist, Nachrichten an jeden senden. Die Tabelle zeigt, was davon in der Grundeinstellung aktiv ist.
Wichtig für Unternehmen: OpenClaw geht in der Grundeinstellung von einem vertrauenswürdigen Betreiber aus. Viele Schutzschichten sind vorhanden, müssen aber bewusst eingeschaltet werden.
| Fähigkeit | Was das bedeutet | Grundeinstellung laut Doku |
|---|---|---|
| Shell-Befehle (exec) | Der Agent startet Programme auf dem Gateway-Rechner oder einem gekoppelten Gerät. | Für den vertrauenswürdigen Einzelbetreiber ohne Rückfrage erlaubt (security="full", ask="off") |
| Dateizugriff | Lesen, Schreiben und Bearbeiten von Dateien im Arbeitsbereich und darüber hinaus. | Aktiv, Sandbox ist ausgeschaltet |
| Browser und Webabruf | Ein echter Browser ruft Seiten auf, füllt Formulare aus und liest Inhalte. | Laut Doku für Agenten mit Werkzeugen nur bei Bedarf einschalten |
| Nachrichten | Der Agent schreibt über verbundene Kanäle an beliebige Empfänger. | Aktiv, sobald ein Kanal verbunden ist |
| Sitzungen anderer Agenten | Ein Agent ohne Sandbox kann Sitzungen anderer Agenten auflisten, lesen und anschreiben. | tools.sessions.visibility steht auf all |
| Sandbox | Werkzeuge laufen in einem isolierten Container mit begrenztem Zugriff. | Ausgeschaltet (mode: off) |
Ist OpenClaw gefährlich? Die wichtigsten Risiken
Die Dokumentation fasst die häufigste Ursache nüchtern zusammen: Meist braucht es keinen raffinierten Exploit. Jemand schreibt dem Bot, und der Bot tut, worum er gebeten wird. Daraus ergeben sich sechs Risiken, die Sie vor dem Einsatz prüfen sollten.
Besonders unterschätzt wird die indirekte Prompt Injection: Auch wenn nur Sie selbst dem Bot schreiben, können Webseiten, Mails, Anhänge oder eingefügte Logs versteckte Anweisungen enthalten. Die OpenClaw-Doku nennt den Inhalt selbst als Angriffsfläche.
- Offenes Gateway: Steht der Port im Netz, entscheidet nur noch die Authentifizierung über den Zugriff.
- Fremde Absender: Wer dem Agenten schreiben darf, teilt sich dessen Werkzeugrechte.
- Manipulierte Inhalte: Mails und Webseiten schleusen Anweisungen ein, die der Agent ausführt.
- Fremde Skills: Erweiterungen aus ClawHub sind Code, dem Sie vertrauen müssen.
- Geteiltes Gateway: Ein Gateway trennt Nutzer nicht voneinander, die sich nicht vertrauen.
- Schwache Modelle: Kleinere Modelle lassen sich laut Doku leichter zu Werkzeugmissbrauch verleiten.
Dokumentierte Sicherheitsvorfälle bei OpenClaw
OpenClaw veröffentlicht Sicherheitslücken als GitHub Security Advisories im eigenen Repository. Die Tabelle zeigt drei Fälle mit Primärquelle, die typische Angriffswege abbilden.
Der bekannteste Fall ist CVE-2026-25253. Die Control UI übernahm laut Advisory eine gatewayUrl aus der Adresszeile, verband sich automatisch und schickte dabei das gespeicherte Gateway-Token mit. Der Forscher Mav Levin von depthfirst beschreibt, wie ein Angreifer mit dem Token Freigaben abschaltet, die Ausführung aus dem Container auf den Rechner verlegt und dort Befehle startet. Das funktionierte laut Advisory auch bei Gateways, die nur auf localhost lauschen, weil der Browser des Opfers die Verbindung aufbaut.
Bei den Skills dokumentiert Antiy CERT die Kampagne ClawHavoc: Koi Security und OpenSourceMalware meldeten am 1. Februar 2026 zunächst 341 schädliche Skills, Antiy zählte bis zum 5. Februar 2026 mindestens 1.184. Die Skills enthielten gefälschte Installationsschritte unter Überschriften wie „Prerequisites“ und luden unter macOS den Infostealer Atomic Stealer nach.
| Vorfall | Was passierte | Behoben ab |
|---|---|---|
| CVE-2026-25253 (GHSA-g8p2-7wf7-98mq), CVSS 8,8 | Ein präparierter Link schickte das Gateway-Token an den Angreifer; Folge war Codeausführung auf dem Rechner. | Version 2026.1.29 |
| CVE-2026-24763 (GHSA-mc68-q9jw-2h3v), CVSS 8,8 | Befehlsinjektion in der Docker-Sandbox über die Umgebungsvariable PATH. | Version 2026.1.29 |
| ClawHavoc (Antiy CERT) | Schädliche Skills in ClawHub mit gefälschten Setup-Schritten, Reverse Shells und Diebstahl von Zugangsdaten aus ~/.clawdbot/.env. | Laufende Moderation in ClawHub |
Prüfen Sie Ihre OpenClaw-Version gegen die Advisories im GitHub-Repo. Nach einem Verdacht auf Kompromittierung empfiehlt die Doku: Gateway stoppen, Bind auf loopback setzen und alle Tokens und API-Schlüssel erneuern.
Wo OpenClaw selbst die Sicherheitsgrenze zieht
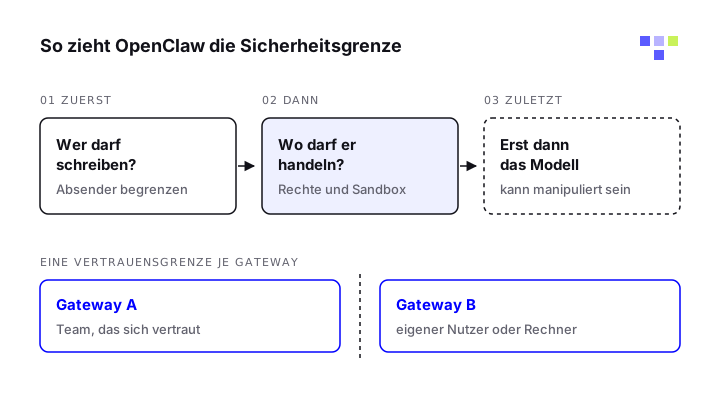
Das Sicherheitsmodell von OpenClaw kennt eine Vertrauensgrenze je Gateway. Unterstützt wird ein einzelner Betreiber oder ein Team, dessen Mitglieder sich gegenseitig vertrauen. Nutzer, die sich nicht vertrauen, brauchen laut Doku getrennte Gateways, idealerweise auf getrennten Betriebssystem-Nutzern oder Rechnern.
Daraus folgt eine Einordnung, die viele überrascht: Eine reine Prompt Injection ohne Umgehung von Richtlinie, Authentifizierung oder Sandbox gilt im Projekt nicht als Sicherheitslücke. Sie ist erwartetes Verhalten des Modells, gegen das Sie selbst Schranken setzen müssen. Hintergründe zu dieser Angriffsart finden Sie unter Prompt Injection.
Die Doku empfiehlt eine feste Reihenfolge: zuerst festlegen, wer mit dem Bot sprechen darf, dann, wo er handeln darf, und erst zuletzt auf das Modell setzen. Gehen Sie davon aus, dass das Modell manipuliert werden kann, und bauen Sie so, dass eine Manipulation nur begrenzten Schaden anrichtet.
So sichern Sie OpenClaw ab
Die folgenden Schritte stützen sich auf die Seiten „Hardened baselines“, „Prompt injection“ und „Running the security audit“ der offiziellen Dokumentation. Sie lassen sich einer Prüfreihenfolge zuordnen, die für jeden KI-Agenten gilt.
Rechte begrenzen
Aktivieren Sie die Sandbox, setzen Sie das Werkzeugprofil auf messaging und sperren Sie die Gruppen für Laufzeit, Dateisystem und Automatisierung. Begrenzen Sie Dateizugriffe auf den Arbeitsbereich (fs.workspaceOnly) und lassen Sie tools.elevated ausgeschaltet. Wie Sie Docker und Sandbox einrichten, zeigt die Anleitung OpenClaw sicher installieren.
Freigaben einbauen
Die gehärtete Basis der Doku setzt exec auf security: "deny" und ask: "always". Jeder Shell-Befehl braucht dann Ihre Zustimmung. Für Mails und Posts empfiehlt die FAQ ausdrücklich: OpenClaw entwirft, ein Mensch gibt frei. Mehr dazu unter Human in the Loop.
Eingaben trennen
Lassen Sie Direktnachrichten nur nach Kopplung (dmPolicy: "pairing") zu und antworten Sie in Gruppen nur auf Erwähnung. Fremde Inhalte fasst ein Lese-Agent ohne Werkzeuge zusammen; erst die Zusammenfassung geht an den Hauptagenten.
Protokollieren
Führen Sie nach jeder Konfigurationsänderung openclaw security audit aus, mit --deep zusätzlich gegen das laufende Gateway. Logs liegen standardmäßig unter /tmp/openclaw/, Sitzungsverläufe im Zustandsordner ~/.openclaw. Beide enthalten private Daten und gehören geschützt.
Checkliste für den Einsatz im Unternehmen
OpenClaw wird oft privat ausprobiert und landet dann mit Firmenkonten auf einem Arbeitsrechner. Klären Sie deshalb zuerst, ob der Agent offiziell genutzt wird oder als Schatten-KI läuft. Für den freigegebenen Betrieb hilft diese Liste, die zum Rahmen Ihrer KI-Sicherheit im Unternehmen passen sollte.
- Eigene Maschine: Gateway auf eigener VM oder eigenem Nutzerkonto, ohne private Konten.
- Gateway privat: Bind auf loopback, Token-Authentifizierung, kein offener Port im Internet.
- Absender begrenzen: Kopplung für Direktnachrichten, Allowlists und Erwähnung in Gruppen.
- Sandbox an: Modus all oder non-main, Netzwerk im Container aus, Arbeitsbereich nur lesend.
- Skills prüfen: Nur bekannte Autoren, feste Versionen und den Code vor dem Aktivieren lesen.
- Aktuell bleiben: Neue Releases und Advisories verfolgen und zeitnah aktualisieren.
Häufige Fragen
Ist OpenClaw sicher?
OpenClaw bringt Schutzschichten mit: Kopplung für Direktnachrichten, Allowlists, Freigaben für Befehle, eine Docker-Sandbox und einen eingebauten Sicherheitsaudit. Viele davon sind aber nicht automatisch aktiv; die Sandbox etwa ist ausgeschaltet.
Sicher betreiben lässt sich OpenClaw, wenn das Gateway privat bleibt, nur bekannte Personen schreiben dürfen, riskante Werkzeuge in der Sandbox laufen und Sie Updates zeitnah einspielen.
Ist OpenClaw gefährlich?
Gefährlich ist die Kombination aus weitreichenden Rechten und ungeprüften Eingaben. Ein Agent mit Shell-Zugriff, der Mails oder Webseiten liest, kann durch versteckte Anweisungen zu Aktionen gebracht werden, die Sie nicht wollten.
Dazu kommen belegte Sicherheitslücken wie CVE-2026-25253 und schädliche Skills in ClawHub. Beides lässt sich mit aktuellen Versionen, begrenzten Rechten und sorgfältiger Skill-Auswahl eindämmen.
Sind Skills aus ClawHub sicher?
Die OpenClaw-FAQ sagt, Sie sollen fremde Skills und Plugins als Code behandeln, dem Sie bewusst vertrauen. ClawHub zeigt vor der Installation einen Prüfstatus, der laut Doku aber keine vollständige Sicherheitsgrenze ist.
Bevorzugen Sie bekannte Autoren und feste Versionen, lesen Sie den Skill vor dem Aktivieren und geben Sie ihm keinen breiten Zugriff auf Dateien, Befehle, Browser oder Geheimnisse.
Gehört OpenClaw zu OpenAI?
Nein. Laut offizieller FAQ wird OpenClaw von der OpenClaw Foundation getragen, einer unabhängigen gemeinnützigen Organisation nach US-Recht. OpenAI ist einer von mehreren Spendern, und der Entwickler des Projekts arbeitet dort. Spender besitzen oder steuern das Projekt laut FAQ nicht.
Was tue ich, wenn ich eine Kompromittierung vermute?
Die Doku nennt drei Schritte: eindämmen, erneuern, prüfen. Stoppen Sie das Gateway, setzen Sie gateway.bind auf loopback und sperren Sie riskante Kanäle. Erneuern Sie anschließend Gateway-Token, Passwörter und alle API-Schlüssel der Modell- und Kanalanbieter.
Danach prüfen Sie Logs und Sitzungsverläufe, kontrollieren jüngste Änderungen an Bind, Authentifizierung und Werkzeugrechten und führen openclaw security audit --deep erneut aus.
Quellen
- What is OpenClaw?, OpenClaw (offizielle Dokumentation)
- Security trust model, OpenClaw (offizielle Dokumentation)
- Prompt injection, OpenClaw (offizielle Dokumentation)
- Hardened baselines, OpenClaw (offizielle Dokumentation)
- Security and access control (FAQ), OpenClaw (offizielle Dokumentation)
- Operator incident response, OpenClaw (offizielle Dokumentation)
- GHSA-g8p2-7wf7-98mq: 1-Click RCE via Authentication Token Exfiltration From gatewayUrl, OpenClaw auf GitHub
- GHSA-mc68-q9jw-2h3v: Command Injection in Clawdbot Docker Execution via PATH Environment Variable, OpenClaw auf GitHub
- 1-Click RCE to Steal Your Moltbot Data and Keys, depthfirst
- ClawHavoc: Analysis of Large-Scale Poisoning Campaign Targeting the OpenClaw Skill Market for AI Agents, Antiy CERT