Kurz gesagt
In Claude Code binden Sie MCP-Server mit dem Befehl claude mcp add ein: entfernte Server mit --transport http und URL, lokale Server mit --transport stdio und einem Startbefehl nach zwei Bindestrichen. Mit --scope legen Sie fest, ob der Server nur für Sie im Projekt, für alle Ihre Projekte oder über .mcp.json für das ganze Team gilt. Projekt-Server brauchen eine Freigabe.
Was bedeutet MCP in Claude Code?
Claude Code MCP meint die Anbindung von MCP-Servern an den Coding-Agenten von Anthropic. Claude Code ist dabei der Client: Er startet einen lokalen Server als Prozess oder verbindet sich mit einem entfernten Server über das Netz und bekommt dessen Werkzeuge, Ressourcen und Prompts. Wie das Protokoll aufgebaut ist und welche Angriffe es gibt, erklärt die Seite zur Sicherheit von MCP-Servern.
Die Dokumentation nennt drei Transportwege. HTTP ist für entfernte Server empfohlen, SSE gilt als veraltet, und stdio startet einen Server lokal auf Ihrem Rechner. Ein lokaler stdio-Server läuft mit den Rechten Ihres Benutzerkontos, ein entfernter Server sieht alles, was Claude Code ihm schickt.
Anthropic prüft Konnektoren nach eigenen Kriterien, bevor sie im Anthropic Directory erscheinen. Laut Sicherheitsdokumentation führt Anthropic aber kein Sicherheitsaudit von MCP-Servern durch und verwaltet keinen davon. Die Verantwortung für die Auswahl liegt also bei Ihnen.
MCP-Server in Claude Code einbinden: die Befehle
Alle Befehle unten stehen wörtlich so in der offiziellen Claude-Code-Dokumentation, Stand November 2026. Bei stdio-Servern trennen zwei Bindestriche -- die Optionen von Claude Code vom Startbefehl des Servers. Alles danach geht unverändert an den Server.
Eine Eigenheit laut Doku: --env nimmt mehrere Paare KEY=value an. Steht der Servername direkt dahinter, hält die Kommandozeile ihn für ein weiteres Paar. Setzen Sie deshalb eine andere Option wie --transport stdio zwischen --env und den Namen.
Innerhalb einer Sitzung zeigt der Befehl /mcp alle Server mit Status, dort melden Sie sich auch per OAuth an. Bestehende Server aus Claude Desktop übernimmt claude mcp add-from-claude-desktop, laut Doku nur unter macOS und WSL.
# Entfernter Server über HTTP
claude mcp add --transport http notion https://mcp.notion.com/mcp

# Entfernter Server mit Header zur Anmeldung
claude mcp add --transport http secure-api https://api.example.com/mcp \
  --header "Authorization: Bearer your-token"

# Lokaler Server über stdio
claude mcp add --env AIRTABLE_API_KEY=YOUR_KEY --transport stdio airtable \
  -- npx -y airtable-mcp-server

# Server verwalten
claude mcp list
claude mcp get notion
claude mcp remove notion
Ein Token, den Sie per --header oder --env übergeben, steht danach in der Konfiguration. Nutzen Sie für gemeinsame Dateien Platzhalter wie ${API_KEY}, die Claude Code laut Doku aus der Umgebung einsetzt.
Welche Scopes gibt es für MCP-Server in Claude Code?
Der Scope bestimmt, wo ein Server gespeichert wird und wer ihn bekommt. Ohne Angabe gilt local: Der Server steht dann in ~/.claude.json unter dem Pfad des aktuellen Projekts und gilt nur für Sie.
Der Scope project schreibt den Server in eine Datei .mcp.json im Projektordner. Diese Datei landet mit Git bei allen, die das Repository klonen, und ist damit der Weg, einem Team dieselben Server zu geben. Gibt es denselben Namen in mehreren Scopes, gewinnt laut Doku local vor project vor user.
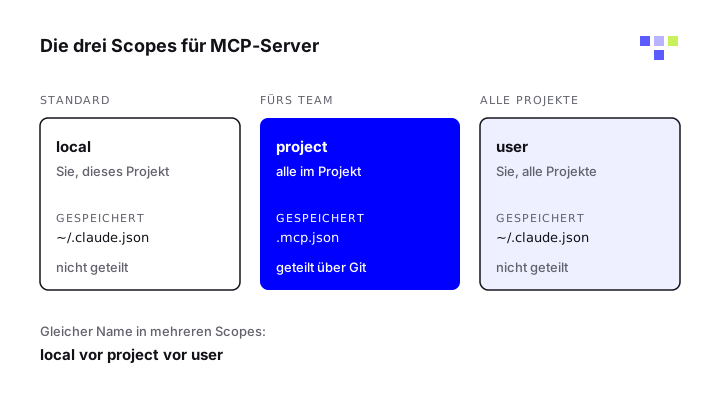
| Scope | Gilt für | Gespeichert in | Geteilt |
|---|---|---|---|
| local (Standard) | Sie, nur im aktuellen Projekt | ~/.claude.json unter dem Projektpfad | Nein |
| project | Alle im Projekt | .mcp.json im Projektordner | Ja, über Git |
| user | Sie, in allen Projekten | ~/.claude.json | Nein |
claude mcp add --transport http stripe --scope local https://mcp.stripe.com
claude mcp add --transport http shared-server --scope project https://example.com/mcp
claude mcp add --transport http hubspot --scope user https://mcp.hubspot.com/anthropic
Freigaben und Berechtigungen für MCP-Werkzeuge
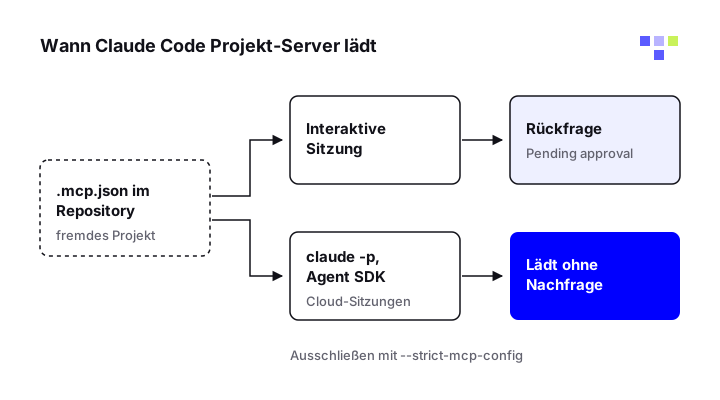
Bevor Claude Code Server aus einer .mcp.json nutzt, fragt es in interaktiven Sitzungen nach Ihrer Zustimmung. Ein geklontes Repository kann seine eigenen Server laut Doku nicht selbst freigeben: Einträge wie enableAllProjectMcpServers in den Projekteinstellungen werden in einem nicht vertrauten Ordner ignoriert, der Server bleibt auf „Pending approval“. Ihre Entscheidungen setzen Sie mit claude mcp reset-project-choices zurück.
Ohne Rückfrage laufen dagegen claude -p, das Agent SDK und Cloud-Sitzungen. Dort lädt Claude Code Projekt-Server laut Doku ohne Nachfrage. Wer fremde Repositories automatisiert bearbeitet, schließt sie mit --strict-mcp-config, --setting-sources user oder disabledMcpjsonServers aus.
Für einzelne Werkzeuge gelten Berechtigungsregeln. mcp__github__* erfasst alle Werkzeuge des Servers github, mcp__github__get_* nur dessen lesende get_-Werkzeuge. Eine Erlaubnisregel muss den Servernamen ausschreiben, ein bloßes mcp__* erlaubt nichts. Als Verbotsregel sperrt mcp__* dagegen jedes MCP-Werkzeug.
Wer selbst einen Server baut, kann ein Werkzeug mit _meta["anthropic/requiresUserInteraction"] markieren. Claude Code fragt dann bei jedem Aufruf nach, auch im Auto-Modus, und bietet kein „nicht mehr fragen“ an. So bleibt eine echte menschliche Freigabe für heikle Aktionen erhalten.
Welche Risiken bringen MCP-Server in Claude Code?
Die Doku warnt ausdrücklich: Server, die externe Inhalte abrufen, setzen Sie dem Risiko der Prompt Injection aus. Ein Issue, eine Webseite oder ein Ticket kann Anweisungen enthalten, die Claude Code mit Ihren Rechten ausführt. Wie solche Angriffe ablaufen, zeigt die Seite zur indirekten Prompt Injection.
- Fremde Repositories bringen eigene
.mcp.jsonmit, die in automatisierten Läufen ohne Rückfrage laden. - Lokale stdio-Server führen Programme aus Paketquellen aus, mit den Rechten Ihres Benutzerkontos.
- Zugangsdaten in Konfigurationsdateien sind für jeden lesbar, der die Datei lesen kann.
- Unvollständiger Überblick: Ein Blick in
.mcp.jsonzeigt nicht alle Server, auch Plugins und Konnektoren fügen welche hinzu. - Große Ausgaben füllen den Kontext. Claude Code warnt ab 10.000 Token und begrenzt standardmäßig auf 25.000.
Prüfen Sie jeden Server, bevor Sie ihn verbinden. Das gilt besonders für Server, die Webseiten, Mails oder Tickets lesen und zugleich schreiben dürfen.
MCP in Claude Code im Unternehmen zentral steuern
Standardmäßig darf jeder Nutzer beliebige MCP-Server verbinden. Administratoren können das laut Doku auf drei Wegen ändern. Eine Datei managed-mcp.json gibt einen festen Satz von Servern vor, und Nutzer können keine weiteren hinzufügen. Mit einer leeren Serverliste schalten Sie MCP fast vollständig ab.
Mit managedMcpServers in den verwalteten Einstellungen stellen Sie allen Nutzern entfernte Server bereit, ohne deren eigene zu sperren. Mit allowedMcpServers und deniedMcpServers filtern Sie, was Nutzer selbst eintragen. Verbindlich wird eine Positivliste erst zusammen mit allowManagedMcpServersOnly: true, sonst können Nutzer sie in eigenen Einstellungen erweitern.
Wichtig: Einträge mit serverName sind laut Anthropic keine Sicherheitskontrolle, weil der Name nur ein frei wählbares Etikett ist. Steuern Sie über serverUrl und serverCommand. Welche Server tatsächlich genutzt werden, sehen Sie mit OpenTelemetry und OTEL_LOG_TOOL_DETAILS=1. Wer Werkzeuge ohne solche Vorgaben nutzt, betreibt Schatten-KI.
| System | Pfad für managed-mcp.json |
|---|---|
| macOS | /Library/Application Support/ClaudeCode/managed-mcp.json |
| Linux und WSL | /etc/claude-code/managed-mcp.json |
| Windows | C:\Program Files\ClaudeCode\managed-mcp.json |
Eigenen MCP-Server erstellen: der Überblick
Wer einen MCP-Server erstellen will, nutzt eines der offiziellen SDKs. Die Anleitung auf modelcontextprotocol.io bietet Beispiele für Python, TypeScript, Java, Kotlin, C#, Ruby, Rust und Go. Ein Server kann drei Dinge anbieten: Werkzeuge, die das Modell aufruft, Ressourcen wie Dateiinhalte und vorgefertigte Prompts.
Für Python verlangt die Anleitung Python 3.10 oder neuer und das MCP-SDK ab Version 2.0.0. Die Projektvorbereitung mit dem Paketmanager uv sieht so aus wie unten. Werkzeuge entstehen dann als Funktionen mit dem Dekorator @mcp.tool(), Typangaben und Docstring werden zur Werkzeugbeschreibung.
Ein häufiger Fehler laut Anleitung: Ein stdio-Server darf nie auf die Standardausgabe schreiben, sonst zerstört er die JSON-RPC-Nachrichten. In Python also kein print(), sondern das Modul logging, das auf stderr schreibt. Eingebunden wird der fertige Server nach dem Schema claude mcp add [options] <name> -- <command> [args...].
Für die Sicherheit zählt die Gestaltung der Werkzeuge. Geben Sie jedem Werkzeug nur die Rechte, die es braucht, trennen Sie lesende von schreibenden Werkzeugen und markieren Sie heikle Aktionen so, dass ein Mensch zustimmen muss.
uv init weather
cd weather
uv venv
source .venv/bin/activate
uv add "mcp[cli]"
touch weather.py
Checkliste: Claude Code MCP sicher einsetzen
Die vier Regeln der Site lassen sich in Claude Code direkt umsetzen. Was speziell bei Anthropic mit Ihren Daten passiert, steht auf der Seite zum Datenschutz bei Claude.
Rechte begrenzen
Nur geprüfte Server verbinden, lesende Werkzeuge per Regel erlauben, schreibende einzeln freigeben. Im Unternehmen eine Positivliste mit
allowManagedMcpServersOnlysetzen.Freigaben einbauen
Projekt-Server nicht pauschal freigeben, heikle Werkzeuge mit
requiresUserInteractionmarkieren und in Skripten mitclaude -pfremde.mcp.jsonausschließen.Eingaben trennen
Server, die fremde Inhalte lesen, nicht in derselben Sitzung mit Servern kombinieren, die Daten nach außen senden oder Code ändern.
Protokollieren
Werkzeugaufrufe über OpenTelemetry mit
OTEL_LOG_TOOL_DETAILS=1erfassen und regelmäßig auswerten, welche Server wirklich laufen.
Häufige Fragen
Wie füge ich in Claude Code einen MCP-Server hinzu?
Mit claude mcp add. Für entfernte Server geben Sie --transport http, einen Namen und die URL an, für lokale Server --transport stdio, einen Namen und nach -- den Startbefehl. Mit claude mcp list prüfen Sie das Ergebnis.
Wo speichert Claude Code die MCP-Konfiguration?
Server im Scope local und user stehen in ~/.claude.json, Server im Scope project in der Datei .mcp.json im Projektordner. Verwaltete Server liegen in managed-mcp.json an einem Systempfad oder in den verwalteten Einstellungen.
Lädt Claude Code MCP-Server aus einem fremden Repository automatisch?
In interaktiven Sitzungen nicht: Claude Code fragt vor der Nutzung von .mcp.json nach, und ein nicht vertrauter Ordner kann seine Server nicht selbst freigeben. In claude -p, im Agent SDK und in Cloud-Sitzungen lädt Claude Code sie laut Doku dagegen ohne Rückfrage.
Kann ich MCP in Claude Code für das ganze Unternehmen sperren?
Ja. Eine managed-mcp.json mit leerer Serverliste blockiert alle MCP-Server außer wenigen eingebauten. Feiner geht es mit Positiv- und Negativlisten über allowedMcpServers und deniedMcpServers in den verwalteten Einstellungen.
Was brauche ich, um einen eigenen MCP-Server zu erstellen?
Ein offizielles MCP-SDK in Ihrer Programmiersprache und eine klare Liste von Werkzeugen. Die Anleitung auf modelcontextprotocol.io führt in acht Sprachen durch einen Beispielserver. Planen Sie Rechte und Freigaben von Anfang an mit ein.
Quellen
- Connect Claude Code to tools via MCP, Anthropic (Claude Code Docs)
- Control MCP server access for your organization, Anthropic (Claude Code Docs)
- Security, Anthropic (Claude Code Docs)
- Configure permissions, Anthropic (Claude Code Docs)
- Build an MCP server, Model Context Protocol