Kurz gesagt
Eine KI-Richtlinie ist eine interne Regelung, die festlegt, welche KI-Werkzeuge Beschäftigte zu welchem Zweck nutzen dürfen, welche Daten nicht eingegeben werden und welche Aktionen von KI-Agenten ein Mensch freigeben muss. Die Datenschutzkonferenz empfiehlt solche dokumentierten Weisungen mit Beispielen. Erhält der Arbeitgeber Zugriff auf Nutzungsdaten, ist meist der Betriebsrat zu beteiligen.
Was ist eine KI-Richtlinie und wozu braucht man sie?
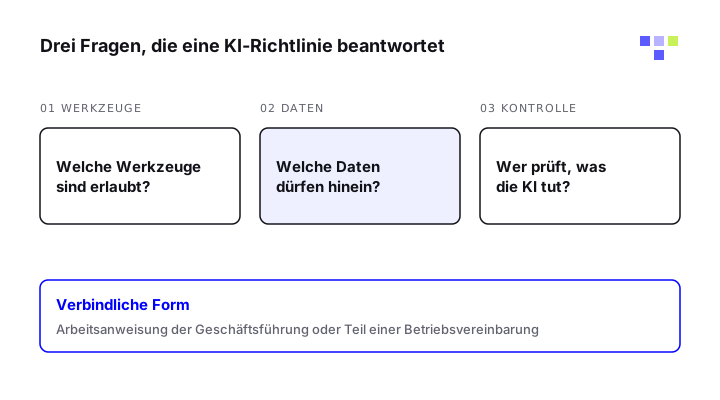
Eine KI-Richtlinie ist eine verbindliche interne Regelung für den Einsatz von KI im Unternehmen. Sie beantwortet drei Fragen: Welche Werkzeuge sind erlaubt, welche Daten dürfen hinein, und wer prüft, was die KI tut. Sie kann als Arbeitsanweisung der Geschäftsführung erlassen werden oder Teil einer Betriebsvereinbarung sein.
Die Datenschutzkonferenz (DSK) begründet den Bedarf in ihrer Orientierungshilfe zu KI: Ohne klare Regeln besteht das Risiko, dass Beschäftigte KI-Anwendungen eigenmächtig und unkontrolliert nutzen. Die DSK geht davon aus, dass dies in vielen Unternehmen und Behörden bereits Realität ist. Sie empfiehlt dokumentierte Weisungen, ob, unter welchen Voraussetzungen und zu welchen Zwecken welche KI-Anwendungen eingesetzt werden dürfen, mit Beispielen erlaubter und untersagter Einsätze. Wie diese ungeregelte Nutzung aussieht, beschreibt die Seite zur Schatten-KI.
Viele Unternehmen haben noch keine solche Regel. In einer Bitkom-Befragung von 604 Unternehmen ab 20 Beschäftigten aus dem Sommer 2025 hatten 23 Prozent Regeln für KI-Werkzeuge festgelegt, 31 Prozent planten sie. Der Bitkom empfiehlt, in der Richtlinie vor allem festzulegen, welche KI-Tools zu welchem Zweck genutzt werden dürfen.
Die Richtlinie ist ein Baustein der KI-Sicherheit im Unternehmen. Sie hilft auch bei Artikel 4 der KI-Verordnung, der Anbieter und Betreiber von KI-Systemen verpflichtet, Maßnahmen zur Entwicklung der KI-Kompetenz ihres Personals zu ergreifen.
Was gehört in eine KI-Richtlinie?
Die Bausteine in der Tabelle stützen sich auf die Empfehlungen der DSK, des Bitkom und auf die KI-Verordnung (EU) 2024/1689. Die Vorlage weiter unten setzt sie in dieser Reihenfolge um.
| Baustein | Was Sie festlegen | Grundlage |
|---|---|---|
| Geltungsbereich | Für wen und für welche Werkzeuge die Regeln gelten, auch für private Geräte mit dienstlichen Inhalten | DSK Orientierungshilfe, Nr. 2.2 |
| Freigegebene Werkzeuge | Liste der erlaubten Werkzeuge mit Zweck und erlaubten Daten, Antragsweg für neue Werkzeuge | Bitkom-Empfehlung, DSK Nr. 2.2 |
| Betriebliche Accounts | Geräte und Accounts stellt der Arbeitgeber, bei externen Diensten möglichst ohne Namen einzelner Beschäftigter | DSK Nr. 2.4 |
| Voreinstellungen | Training mit Eingaben und Eingabe-Historie bei Inbetriebnahme abschalten, soweit möglich | DSK Nr. 2.5 |
| Verbotene Daten | Personenbezogene Daten, Geschäftsgeheimnisse und Zugangsdaten nur in ausdrücklich freigegebenen Werkzeugen | Art. 5, 9 und 32 DSGVO |
| KI-Agenten | Rechte begrenzen, Freigaben für kritische Aktionen, Protokolle | Vier Regeln, siehe nächster Abschnitt |
| Ergebnisse prüfen | Richtigkeit und Benachteiligung prüfen, bevor Ergebnisse weiterverwendet werden | DSK Nr. 3.3 und 3.4 |
| Kennzeichnung | Deepfakes und bestimmte veröffentlichte Texte als KI-erzeugt offenlegen | Art. 50 Abs. 4 KI-Verordnung |
| Schulung | Einweisung für alle, Vertiefung für Personen, die Agenten einrichten | Art. 4 KI-Verordnung, DSK Nr. 2.7 |
| Verstöße, Ansprechpartner, Überprüfung | Meldeweg für Vorfälle, Zuständige, Turnus der Aktualisierung | DSK Nr. 2.8 |
Die DSK empfiehlt, dass Beschäftigte nicht mit privaten Accounts und Geräten arbeiten müssen, weil dabei Profile einzelner Personen beim Anbieter entstehen können. Planen Sie die betrieblichen Accounts deshalb vor dem Start der Richtlinie ein.
Regeln für KI-Agenten: Rechte, Freigaben, Protokolle
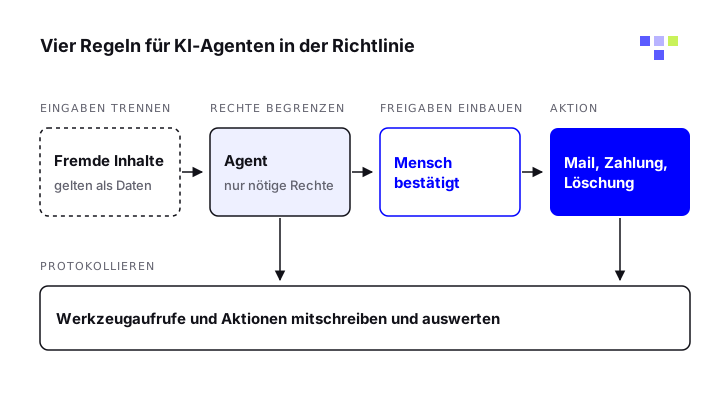
Regeln für Chat-Assistenten betreffen vor allem, was Beschäftigte eintippen. KI-Agenten lesen selbstständig Mails, Webseiten und Dateien und lösen Aktionen aus. Versteckte Anweisungen in diesen Inhalten können einen Agenten umsteuern; die Seite zur Prompt Injection zeigt dokumentierte Fälle. Ihre Richtlinie braucht deshalb einen eigenen Abschnitt für Agenten, der vier Regeln festschreibt.
Rechte begrenzen
Ein Agent bekommt nur die Daten und Werkzeuge, die er für seine Aufgabe braucht, und nie Administratorrechte oder persönliche Passwörter.
Freigaben einbauen
Mailversand nach außen, Zahlungen, Löschungen und Änderungen an Produktivsystemen bestätigt vorher ein Mensch. Wie das ohne Klickmüdigkeit gelingt, zeigt die Seite zu Human in the Loop.
Eingaben trennen
Inhalte von außen gelten als nicht vertrauenswürdig. Ein Agent, der sie liest und zugleich vertrauliche Daten sieht, darf ohne Freigabe nichts nach außen senden.
Protokollieren
Werkzeugaufrufe und Aktionen werden mitgeschrieben und regelmäßig ausgewertet. Jeder Agent steht mit Zweck und Rechten im KI-Inventar.
Muss der Betriebsrat bei einer KI-Richtlinie mitbestimmen?
Das hängt davon ab, was die Richtlinie und die Werkzeuge regeln. Nach § 87 Abs. 1 Nr. 6 BetrVG bestimmt der Betriebsrat bei der Einführung und Anwendung technischer Einrichtungen mit, die dazu bestimmt sind, das Verhalten oder die Leistung der Arbeitnehmer zu überwachen. Der Bitkom-Leitfaden „Künstliche Intelligenz und Mitbestimmung“ weist darauf hin, dass nach ständiger Rechtsprechung schon die objektive Eignung zur Überwachung genügt. Auf eine Absicht des Arbeitgebers kommt es nicht an.
Das Mitbestimmungsrecht greift laut Bitkom-Leitfaden nicht, wenn der Arbeitgeber keinen Zugriff auf Daten der Beschäftigten aus der KI-Nutzung hat. Als Beispiel nennt der Leitfaden einen Beschluss des Arbeitsgerichts Hamburg vom 16. Januar 2024 (24 BVGa 1/24). Dort nutzten Beschäftigte ChatGPT im Browser, teils mit privaten Accounts, und der Arbeitgeber hatte keinen Zugriff auf die beim Anbieter erhobenen Daten. Das Gericht ordnete die KI als Arbeitsmittel ein und sah deshalb auch § 87 Abs. 1 Nr. 1 BetrVG nicht berührt.
Die Kanzlei Gleiss Lutz warnt, den Beschluss zu verallgemeinern: Firmeneigene KI-Systeme oder ein Zugriff auf die erhobenen Daten können ein Mitbestimmungsrecht begründen. Stellen Sie betriebliche Accounts mit Verwaltungskonsole und Nutzungsprotokollen bereit, wie es die DSK empfiehlt, sollten Sie deshalb mit einer Beteiligung des Betriebsrats rechnen.
Unabhängig davon gelten weitere Rechte des Betriebsrats, die die Tabelle zusammenfasst. Eine eigene Rahmenbetriebsvereinbarung zum KI-Einsatz ist laut Bitkom nicht erzwingbar und setzt das Einvernehmen beider Seiten voraus.
| Norm | Was sie für KI regelt |
|---|---|
| § 87 Abs. 1 Nr. 6 BetrVG | Mitbestimmung bei technischen Einrichtungen, die zur Überwachung von Verhalten oder Leistung geeignet sind |
| § 90 Abs. 1 Nr. 3 BetrVG | Rechtzeitige Unterrichtung über die Planung von Arbeitsverfahren und Arbeitsabläufen einschließlich des Einsatzes von KI |
| § 80 Abs. 3 Satz 2 BetrVG | Muss der Betriebsrat KI beurteilen, gilt ein Sachverständiger insoweit als erforderlich |
| § 95 Abs. 2a BetrVG | Zustimmung zu Auswahlrichtlinien auch dann, wenn bei ihrer Aufstellung KI eingesetzt wird |
| Art. 26 Abs. 7 KI-Verordnung | Vor dem Einsatz eines Hochrisiko-KI-Systems am Arbeitsplatz informieren Arbeitgeber Arbeitnehmervertreter und Betroffene; gilt für Systeme nach Anhang III ab 2. Dezember 2027 |
Diese Einordnung ist keine Rechtsberatung. Ob in Ihrem Betrieb ein Mitbestimmungsrecht besteht, hängt vom konkreten Werkzeug und seinen Protokollfunktionen ab. Beziehen Sie den Betriebsrat früh ein, auch wo er nur zu unterrichten ist.
KI-Richtlinie einführen: sechs Schritte
Eine Richtlinie wirkt nur, wenn sie zu den tatsächlich genutzten Werkzeugen passt und erlaubte Alternativen bietet. Die folgenden Schritte führen von der Bestandsaufnahme bis zur regelmäßigen Überprüfung. Wie die Richtlinie in Rollen, Inventar und Audits eingebettet wird, beschreibt die Seite zur KI-Governance.
Bestand aufnehmen
Erfassen Sie, welche KI-Werkzeuge, KI-Funktionen und Agenten bereits genutzt werden, auch ohne Freigabe. Fragen Sie die Fachbereiche, statt nur Lizenzen zu zählen.
Beteiligte einbinden
Die DSK empfiehlt, Datenschutzbeauftragte stets einzubinden und die Beteiligung von Betriebs- oder Personalrat zu prüfen. Dazu kommen IT-Sicherheit und die Fachbereiche.
Werkzeuge prüfen und freigeben
Für Cloud-Dienste ist häufig ein Vertrag zur Auftragsverarbeitung nach Art. 28 Abs. 3 DSGVO nötig, bei hohem Risiko eine Datenschutz-Folgenabschätzung nach Art. 35 DSGVO. Details stehen auf der Seite KI und Datenschutz.
Richtlinie entwerfen und beschließen
Passen Sie die Vorlage an Ihre Werkzeuge an. Die DSK nennt als Form eine Dienst- oder Handlungsanweisung oder eine Betriebsvereinbarung.
Schulen und bekannt machen
Die DSK empfiehlt Schulungen, Leitfäden und Gespräche. Wer Agenten einrichtet, braucht mehr Wissen über Rechte und Prompt Injection als jemand, der Texte zusammenfassen lässt.
Regelmäßig überprüfen
Laut DSK sollen Verantwortliche rechtliche und technische Entwicklungen verfolgen und prüfen, ob interne Vorgaben angepasst werden müssen. Legen Sie dafür einen festen Turnus fest.
Vorlage: Muster-KI-Richtlinie zum Kopieren
Die Vorlage enthält alle Bausteine aus der Tabelle oben. Ersetzen Sie die Platzhalter in eckigen Klammern und streichen Sie Regeln, die für Ihr Unternehmen nicht passen. Die Kennzeichnungsregeln in Abschnitt 5 geben Artikel 50 Absatz 4 der KI-Verordnung vereinfacht wieder; Einzelheiten erklärt die Seite zur KI-Kennzeichnungspflicht.
KI-RICHTLINIE DER [UNTERNEHMEN]
Version [1.0], gültig ab [Datum], beschlossen von [Geschäftsführung]

ZWECK
Diese Richtlinie regelt, wie Beschäftigte der [Unternehmen] KI-Werkzeuge und KI-Agenten bei der Arbeit nutzen. Sie schützt vertrauliche Daten, verhindert Fehler durch ungeprüfte KI-Ergebnisse und legt fest, wer wofür zuständig ist.

1. GELTUNGSBEREICH
1.1 Die Richtlinie gilt für alle Beschäftigten, Auszubildenden und Praktikanten sowie für externe Personen, die im Auftrag der [Unternehmen] arbeiten.
1.2 Sie gilt für alle KI-Werkzeuge, die bei der Arbeit genutzt werden: Chat-Assistenten, KI-Funktionen in Office-, CRM- und Entwicklungssoftware, Übersetzungs- und Transkriptionsdienste, Bild- und Videogeneratoren sowie KI-Agenten, die selbstständig Aktionen ausführen.
1.3 Sie gilt auch für private Geräte und Accounts, sobald damit dienstliche Inhalte verarbeitet werden.

2. FREIGEGEBENE WERKZEUGE
2.1 Für die Arbeit dürfen nur KI-Werkzeuge genutzt werden, die in der Liste freigegebener Werkzeuge stehen: [Fundort der Liste, z. B. Intranet-Seite].
2.2 Die Liste nennt je Werkzeug den erlaubten Zweck, die erlaubten Datenklassen und den zu nutzenden Account. Beispiel: [Werkzeug A] für Entwürfe und Zusammenfassungen, Daten bis Klasse [intern]; [Werkzeug B] für Programmcode, nur in freigegebenen Repositories.
2.3 Genutzt werden ausschließlich betriebliche Accounts, die [IT-Abteilung] bereitstellt. Private Accounts sind für dienstliche Inhalte nicht erlaubt.
2.4 Soweit der Anbieter es zulässt, ist in den betrieblichen Accounts die Nutzung der Eingaben zum Training abgeschaltet. Diese Einstellungen dürfen Nutzer nicht ändern.
2.5 Neue Werkzeuge, neue KI-Funktionen und Erweiterungen (Plugins, MCP-Server, Browser-Erweiterungen) werden vor der Nutzung bei [Ansprechpartner KI] beantragt. IT-Sicherheit und Datenschutz prüfen den Antrag innerhalb von [Frist].

3. VERBOTENE DATEN
3.1 Folgende Daten dürfen nicht in KI-Werkzeuge eingegeben oder hochgeladen werden, es sei denn, die Liste nach 2.1 erlaubt es für dieses Werkzeug ausdrücklich:
- personenbezogene Daten von Kunden, Beschäftigten oder Bewerbern,
- besondere Kategorien personenbezogener Daten nach Art. 9 DSGVO, etwa Gesundheitsdaten,
- Geschäftsgeheimnisse, Vertragsentwürfe, Preise und unveröffentlichte Finanzzahlen,
- Zugangsdaten, Passwörter, API-Schlüssel und private Schlüssel,
- Inhalte Dritter, die nicht weitergegeben werden dürfen.
3.2 Im Zweifel werden Daten vor der Eingabe anonymisiert oder die Frage an [Ansprechpartner Datenschutz] gerichtet.

4. KI-AGENTEN UND FREIGABEN
4.1 KI-Agenten erhalten nur die Daten, Rechte und Werkzeuge, die sie für ihre Aufgabe brauchen. Administratorrechte und persönliche Passwörter werden nicht an Agenten übergeben.
4.2 Folgende Aktionen führt ein Agent erst nach Bestätigung durch einen Menschen aus: Versand von E-Mails und Nachrichten nach außen, Zahlungen und Bestellungen, Löschen oder Überschreiben von Daten, Änderungen an Produktivsystemen, Veröffentlichungen. [Weitere Aktionen ergänzen.]
4.3 Inhalte aus E-Mails, Webseiten, Dokumenten und Tickets gelten als nicht vertrauenswürdig. Ein Agent, der solche Inhalte liest und zugleich vertrauliche Daten sieht, sendet ohne Freigabe nichts nach außen.
4.4 Werkzeugaufrufe und Aktionen von Agenten werden protokolliert. [Verantwortliche Stelle] wertet die Protokolle [Intervall] aus.
4.5 Wer einen Agenten einrichtet, trägt ihn mit Zweck, Rechten, angebundenen Werkzeugen und verantwortlicher Person in das KI-Inventar ein.

5. PRÜFUNG UND KENNZEICHNUNG VON ERGEBNISSEN
5.1 KI-Ergebnisse werden vor der Verwendung auf Richtigkeit geprüft. Verantwortlich für ein Arbeitsergebnis bleibt die Person, die es verwendet.
5.2 Ergebnisse, die Entscheidungen über Personen beeinflussen, werden zusätzlich auf Benachteiligung geprüft und nie ohne menschliche Prüfung übernommen.
5.3 Mit KI erzeugte oder veränderte Bilder, Ton- und Videoaufnahmen, die echt wirken (Deepfakes), werden als künstlich erzeugt oder verändert gekennzeichnet.
5.4 Mit KI erzeugte Texte, die veröffentlicht werden, um die Öffentlichkeit über Angelegenheiten von öffentlichem Interesse zu informieren, werden gekennzeichnet, solange sie nicht von einem Menschen geprüft und redaktionell verantwortet werden.
5.5 Intern gilt zusätzlich: [Regel zur internen Kennzeichnung, z. B. Hinweis „mit KI erstellt“ in Kundenangeboten].

6. SCHULUNG
6.1 Wer KI-Werkzeuge nutzt, nimmt vor der ersten Nutzung an einer Einweisung teil: [Format, Dauer].
6.2 Wer KI-Agenten einrichtet oder Werkzeuge anbindet, erhält eine vertiefte Schulung zu Rechtevergabe, Prompt Injection und Freigaben.
6.3 Die Teilnahme wird dokumentiert. [Ansprechpartner KI] aktualisiert die Inhalte [jährlich].

7. VERSTÖSSE UND VORFÄLLE
7.1 Versehentlich eingegebene vertrauliche Daten, vermutete Datenabflüsse und auffälliges Verhalten von Agenten werden sofort an [Meldestelle, Kontakt] gemeldet. Eine schnelle Meldung begrenzt den Schaden.
7.2 Verstöße gegen diese Richtlinie können arbeitsrechtliche Folgen haben. [Verweis auf geltende Regelungen.]
7.3 Bei Verstößen kann der Zugang zu einzelnen KI-Werkzeugen vorübergehend gesperrt werden.

8. ANSPRECHPARTNER
- Fragen zur Richtlinie, Freigabe neuer Werkzeuge: [Name, Funktion, Kontakt]
- IT-Sicherheit: [Name, Kontakt]
- Datenschutzbeauftragte Person: [Name, Kontakt]
- Betriebsrat: [Name, Kontakt]

9. INKRAFTTRETEN UND ÜBERPRÜFUNG
Die Richtlinie tritt am [Datum] in Kraft. [Ansprechpartner KI] überprüft sie mindestens [halbjährlich] sowie bei neuen Werkzeugen und Rechtsänderungen. [Falls vorhanden: Verweis auf die Betriebsvereinbarung vom [Datum].]
Die Vorlage ist ein Muster und keine Rechtsberatung. Sie ersetzt keine Prüfung durch Datenschutzbeauftragte, Rechtsberatung oder die Abstimmung mit dem Betriebsrat.
Häufige Fragen
Ist eine KI-Richtlinie gesetzlich vorgeschrieben?
Ein Gesetz, das ein Dokument mit diesem Namen verlangt, gibt es nicht. Artikel 4 der KI-Verordnung verpflichtet Unternehmen, die KI-Systeme beruflich verwenden, aber zu Maßnahmen für die KI-Kompetenz ihres Personals. Die DSK empfiehlt dokumentierte Weisungen zum KI-Einsatz.
Eine schriftliche Richtlinie mit Schulungsnachweisen ist ein naheliegender Weg, beides zu belegen.
Was ist der Unterschied zwischen KI-Richtlinie und KI-Betriebsvereinbarung?
Eine Richtlinie erlässt der Arbeitgeber als Arbeitsanweisung. Eine Betriebsvereinbarung schließen Arbeitgeber und Betriebsrat gemeinsam ab. Die DSK nennt beide Formen als geeignet.
Soweit ein Mitbestimmungsrecht besteht, etwa nach § 87 Abs. 1 Nr. 6 BetrVG, braucht der Arbeitgeber die Zustimmung des Betriebsrats. Viele Regeln landen dann in einer Betriebsvereinbarung, auf die die Richtlinie verweist.
Muss KI-erzeugter Inhalt gekennzeichnet werden?
Nach Artikel 50 Absatz 4 der KI-Verordnung müssen Betreiber offenlegen, wenn Bild-, Ton- oder Videoinhalte Deepfakes sind. Mit KI erzeugte Texte, die veröffentlicht werden, um die Öffentlichkeit über Angelegenheiten von öffentlichem Interesse zu informieren, sind ebenfalls offenzulegen, außer sie wurden von Menschen geprüft und redaktionell verantwortet.
Für interne Dokumente und Kundenkommunikation können Sie in der Richtlinie eigene Regeln festlegen.
Gilt die Richtlinie auch für KI-Werkzeuge, die Beschäftigte privat bezahlen?
Das sollte sie, sobald dienstliche Inhalte verarbeitet werden. Die DSK empfiehlt, dass Arbeitgeber Geräte und Accounts für die berufliche KI-Nutzung bereitstellen, damit Beschäftigte nicht mit privaten Accounts arbeiten müssen.
Wie oft sollte eine KI-Richtlinie aktualisiert werden?
Einen festen Zeitraum schreibt niemand vor. Die DSK verlangt, rechtliche und technische Entwicklungen zu verfolgen und eine Routine zur Überprüfung der internen Vorgaben einzurichten.
Praktisch bewährt sich ein fester Termin, etwa halbjährlich, plus ein Anlass bei jedem neuen Werkzeug oder jeder Rechtsänderung.
Quellen
- Orientierungshilfe Künstliche Intelligenz und Datenschutz (Version 1.0, 6. Mai 2024), Datenschutzkonferenz (DSK)
- Beschäftigte nutzen vermehrt Schatten-KI (Presseinformation, 21. Oktober 2025), Bitkom
- Künstliche Intelligenz und Mitbestimmung: Eckpfeiler einer Betriebsvereinbarung für den KI-Einsatz im Unternehmen, Bitkom
- Betriebsverfassungsgesetz, § 87 Mitbestimmungsrechte, Bundesministerium der Justiz
- Betriebsverfassungsgesetz, § 90 Unterrichtungs- und Beratungsrechte, Bundesministerium der Justiz
- Betriebsverfassungsgesetz, § 80 Allgemeine Aufgaben, Bundesministerium der Justiz
- Arbeitsgericht Hamburg zu ChatGPT: Kein Mitbestimmungsrecht des Betriebsrats, Gleiss Lutz
- Verordnung (EU) 2024/1689 (KI-Verordnung), konsolidierte Fassung vom 27.07.2026, EUR-Lex