Ende Januar 2026 hat das OpenClaw-Projekt eine Lücke geschlossen, über die ein einziger Klick auf einen Link genügte, um die Kontrolle über den KI-Assistenten und den Rechner dahinter zu übernehmen. Die OpenClaw Sicherheitslücke trägt die Kennung CVE-2026-25253 und ist ab Version 2026.1.29 behoben. Sie erfahren hier, was technisch passiert ist, wer betroffen war und welche Punkte Betreiber jetzt prüfen sollten, auch wenn das Update längst eingespielt ist.
Was ist die OpenClaw Sicherheitslücke CVE-2026-25253?
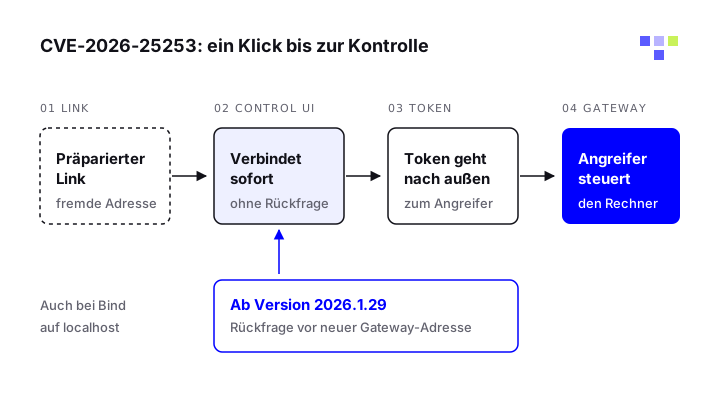
OpenClaw ist ein selbst gehosteter KI-Assistent, der über Chat-Apps Befehle ausführt, Dateien bearbeitet und Nachrichten verschickt. Gesteuert wird er über das Gateway, zu dem eine Weboberfläche gehört, die Control UI. Laut GitHub Security Advisory GHSA-g8p2-7wf7-98mq übernahm diese Oberfläche den Parameter gatewayUrl aus der Adresszeile, ohne ihn zu prüfen, und verband sich beim Laden sofort mit dieser Adresse.
Bei dieser Verbindung schickte die Oberfläche das gespeicherte Gateway-Token mit. Zeigte die Adresse auf einen fremden Server, landete das Token beim Angreifer. Das Advisory beschreibt die Folge so: Mit dem Token verbindet sich der Angreifer zum Gateway des Opfers, ändert die Konfiguration von Sandbox und Werkzeugrechten und löst privilegierte Aktionen aus. Das Projekt stuft die Lücke als hoch ein, mit einem CVSS-Wert von 8,8.
Warum ein Klick reichte
Der Sicherheitsforscher Mav Levin von depthfirst beschreibt in seiner Analyse vom 1. Februar 2026, wie mehrere Schwächen zusammenwirkten. Neben der ungeprüften Adresse prüfte der WebSocket-Server des Gateways laut Levin nicht, von welcher Website eine Verbindung kam. Das Token trug zudem Rechte für Verwaltung und Freigaben. Damit ließ sich laut Analyse die Rückfrage vor Befehlen abschalten und die Ausführung aus dem Container auf den Rechner selbst verlegen.
Brisant ist ein Detail aus dem Advisory: Die Lücke ließ sich auch bei Gateways ausnutzen, die nur auf localhost lauschen. Der Browser des Opfers baut die Verbindung auf und wird so zur Brücke. Wer sein Gateway für sicher hielt, weil es nicht im Netz erreichbar war, war trotzdem betroffen. Die NVD führt die Einschätzung der CISA: ein öffentlicher Proof of Concept, nicht automatisierbar, technische Auswirkung vollständig.
Für Unternehmen zeigt der Fall ein Muster, das jeden Agenten mit Werkzeugrechten betrifft. Wer das Token hat, hat alle Rechte des Agenten. Warum diese Rechte so weit reichen, erklärt der Leitfaden zur OpenClaw Sicherheit.
Wer war betroffen?
Betroffen waren laut Advisory alle Installationen bis einschließlich Version 2026.1.28, in denen sich ein Nutzer an der Control UI angemeldet hatte. Die NVD formuliert es knapp: OpenClaw, auch bekannt als Clawdbot oder Moltbot, vor Version 2026.1.29. Viele frühe Installationen liefen noch unter den alten Projektnamen, das Advisory nennt als Paket clawdbot auf npm.
Gefunden haben die Lücke mehrere Teams unabhängig voneinander. Ethiack berichtet, sein KI-gestützter Pentest-Agent habe sie am 26. Januar 2026 gefunden und noch am selben Tag gemeldet. Levin schreibt, eine weitere Person habe denselben Fehler parallel gemeldet.
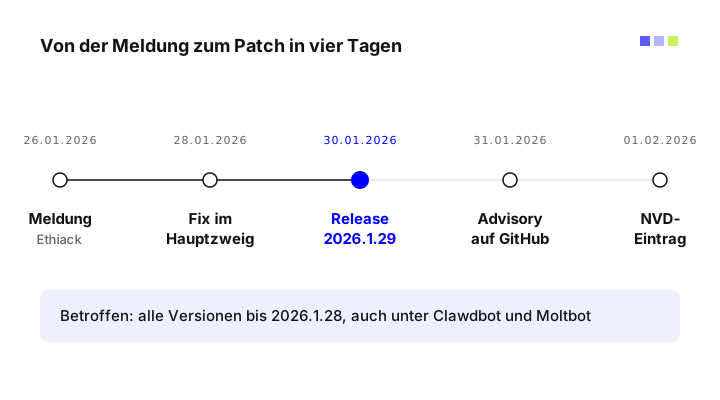 Von der Meldung bis zum Release 2026.1.29 vergingen vier Tage.
Welche Version behebt die OpenClaw Sicherheitslücke?
Die behobene Version laut Advisory ist 2026.1.29, veröffentlicht am 30. Januar 2026 auf GitHub. Der Fix fügt eine Rückfrage ein: Die Control UI verbindet sich nicht mehr automatisch, Nutzer müssen eine neue Gateway-Adresse in der Oberfläche bestätigen.
| Angabe | Stand laut Primärquelle |
|---|---|
| Kennung | CVE-2026-25253, GHSA-g8p2-7wf7-98mq |
| Schwere | Hoch, CVSS 3.1 Basiswert 8,8 |
| Betroffen | Versionen bis einschließlich 2026.1.28 |
| Behoben ab | 2026.1.29 (Release vom 30.01.2026) |
| Voraussetzung | Angemeldet an der Control UI, Klick auf präparierten Link |
Ein Update allein räumt die Folgen eines früheren Angriffs nicht auf. Ein abgeflossenes Token bleibt gültig, bis Sie es ersetzen, und eine geänderte Konfiguration bleibt bestehen. Deshalb lohnt der Blick in die nächsten Schritte auch dann, wenn Ihre Installation heute aktuell ist.
Was Betreiber jetzt prüfen sollten
Die offizielle Seite „Operator incident response“ der OpenClaw-Dokumentation gibt eine Reihenfolge vor: eindämmen, Zugangsdaten erneuern, prüfen. Für alle, die vor dem 30. Januar 2026 eine ältere Version mit angemeldeter Control UI betrieben haben, passen diese Schritte direkt.
- Version prüfen: Läuft irgendwo noch eine Version vor 2026.1.29, sofort aktualisieren.
- Token erneuern:
gateway.auth.tokenodergateway.auth.passwordund die Tokens entfernter Clients ersetzen. - Schlüssel tauschen: API-Schlüssel der Modellanbieter und Tokens von Kanälen wie Slack oder WhatsApp neu ausstellen.
- Konfiguration vergleichen: Änderungen an
gateway.bind,gateway.auth, DM-Regeln,tools.elevatedund Plugins suchen. - Verläufe lesen: Gateway-Logs unter
/tmp/openclaw/und Sitzungen unter~/.openclaw/agents/auf fremde Befehle prüfen. - Audit wiederholen:
openclaw security audit --deepausführen und kritische Befunde beheben.
Ethiack rät zusätzlich, zu prüfen, ob eigene Instanzen aus dem Internet erreichbar sind, und sich auf eine lokale Installation nicht zu verlassen. Wie Sie das Gateway privat halten und die Sandbox einschalten, zeigt die Anleitung OpenClaw sicher installieren.
Was Unternehmen jetzt tun
Die OpenClaw Sicherheitslücke CVE-2026-25253 ist behoben, die Lehre daraus bleibt. Ein Agent mit Shell-Zugriff macht aus jedem Fehler in seiner Oberfläche einen Weg auf den Rechner. Planen Sie deshalb so, dass ein gestohlenes Token möglichst wenig auslöst.
Klären Sie zuerst, auf welchen Rechnern OpenClaw überhaupt läuft. Der Assistent wird oft privat ausprobiert und landet dann mit Firmenkonten auf einem Arbeitsgerät, ohne dass die IT davon weiß. Solche Installationen bekommen Updates nur, wenn jemand daran denkt, und genau dort bleiben alte Versionen am längsten im Einsatz.
Die gehärtete Basis der OpenClaw-Dokumentation bindet das Gateway an loopback, verlangt ein langes zufälliges Token und lehnt Shell-Befehle ab, verbunden mit einer Rückfrage bei jedem Versuch. Halten Sie Freigaben für folgenreiche Aktionen aktiv, wie es der Leitfaden zu Human in the Loop beschreibt, und behandeln Sie das Gateway-Token wie ein Administratorpasswort. Verfolgen Sie außerdem die Security Advisories im GitHub-Repository von OpenClaw, damit die nächste Lücke Sie nicht erst über die Presse erreicht.
Den Hintergrund erklärt der Leitfaden OpenClaw Sicherheit im Bereich Werkzeuge.
Quellen
- GHSA-g8p2-7wf7-98mq: 1-Click RCE via Authentication Token Exfiltration From gatewayUrl, OpenClaw auf GitHub
- CVE-2026-25253, NIST National Vulnerability Database
- Release v2026.1.29, OpenClaw auf GitHub
- 1-Click RCE to Steal Your Moltbot Data and Keys, depthfirst
- One-click RCE on OpenClaw in under 2 hours with an Autonomous Hacking Agent, Ethiack
- Operator incident response, OpenClaw (offizielle Dokumentation)
- Hardened baselines, OpenClaw (offizielle Dokumentation)